
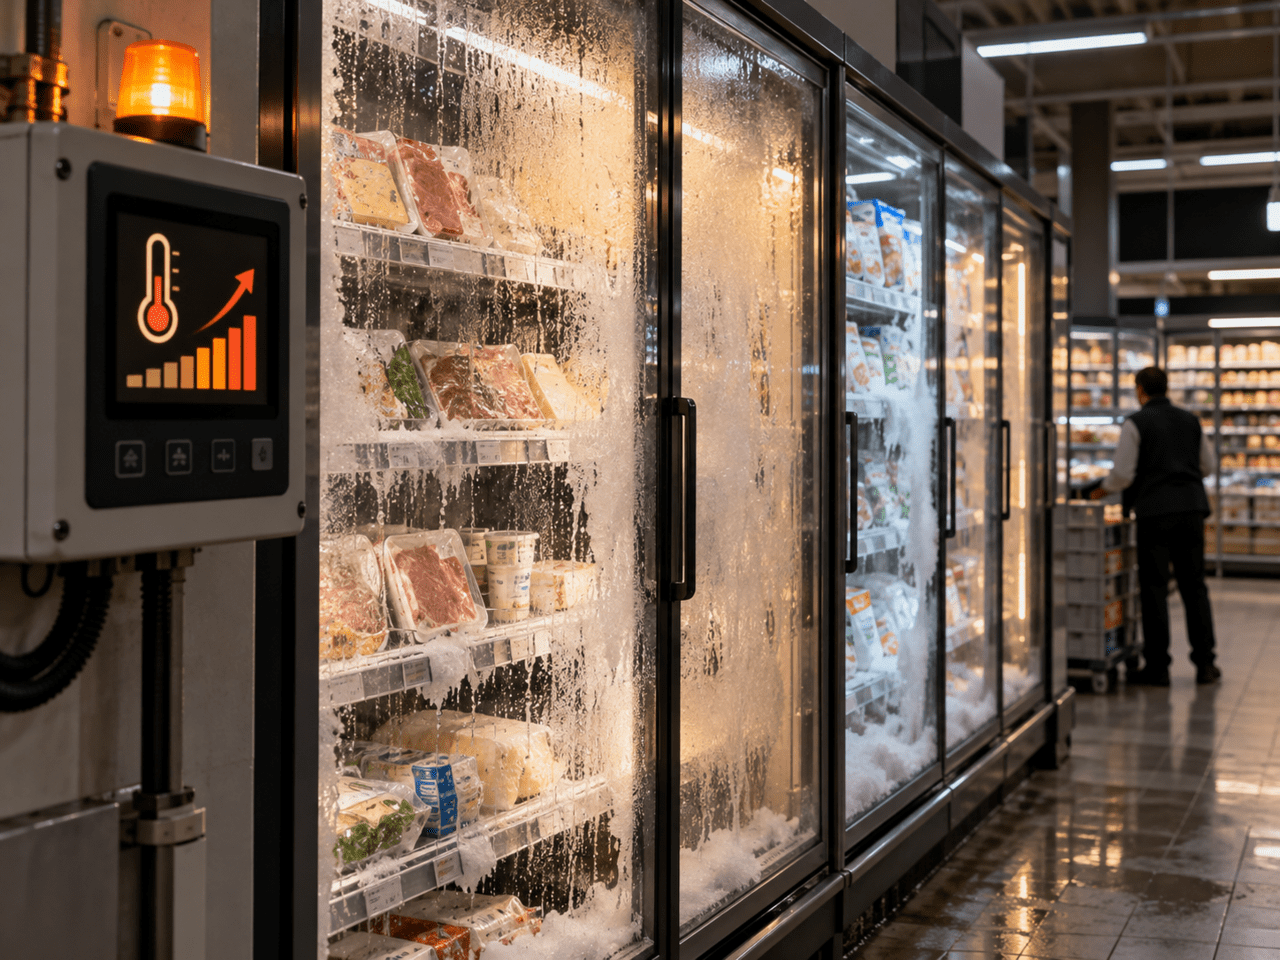
▶ 法国数百家超市的冷藏、冷冻设备于11日夜间遭网络攻击,设备被加热,导致大量生鲜和冷冻食品被丢弃。检方正在调查部分门店发生的火灾是否与此次攻击有关。
▶ 黑客没有窃取信息,也没有锁定计算机系统,而是远程启动冷藏设备的除霜功能,将温度最高升至50摄氏度。
▶ 受影响设备被认为是丹麦丹佛斯的老款产品,或未及时更新的设备。同系列设备曾于2022年在俄罗斯和以色列遭到攻击。
◆ 发生了什么
法国大型零售商的冷藏、冷冻设备遭到多点网络攻击。据法新社报道,攻击发生在当地时间11日夜间至12日凌晨。
至少300家Intermarché及其旗下品牌Netto门店、100多家Coopérative U门店受到影响。家乐福确认有80家门店受损,E.Leclerc和Monoprix也受到波及。《世界报》13日报道称,批发商Metro和肉类加工企业也遭受了损失。
黑客远程启动了冷藏设备的除霜功能。除霜是融化设备内部霜层的功能。据《世界报》报道,除霜温度升至50摄氏度,运行时间也从1小时延长至8小时。Intermarché的运营方Les Mousquetaires表示,设备持续加热约6小时,最高达到50摄氏度。受影响门店不得不将生鲜和冷冻食品全部丢弃。
巴黎检方已将调查交由网络犯罪调查部门(OFAC)负责。调查内容包括确认受影响企业、核算食品损失,以及查明火灾报案与攻击之间是否存在关联。检方确认部分门店发生火灾,但起火原因尚未查明。目前没有组织宣称对此次攻击负责。由于统计时点不同,受影响门店数量存在差异,最终规模尚未确定。
◆ 意义分析
目前没有报告称此次攻击导致个人信息泄露或计算机网络瘫痪。法国IT媒体《InformatiqueNews》报道称,攻击者没有加密数据或令营业系统停止运作,而是利用设备本身的正常功能——自动除霜。
此次攻击造成的损失包括食品报废、设备损坏和火灾。这被视为网络攻击影响从信息系统领域扩展至库存和现场安全的案例。
丹麦丹佛斯的冷藏设备管理装置被认为是此次事件中的共同因素。该装置可统一管理门店内多台冷藏设备的温度设定、运行时间表和警报,也提供网页管理界面,便于维护服务商远程检查设备。
安全公司Socradar于当地时间13日调查发现,互联网上可搜索到这类管理界面的设备共4481台,其中约65%位于法国。
设备老化也被认为是原因之一。丹佛斯向路透社表示,受影响设备使用的是旧版固件。固件是内置于设备中的基础软件。部分老款型号已于2016年和2021年停止支持,因此不再提供安全更新。
同系列设备此前也曾遭到攻击。根据丹佛斯的技术文件,2022年俄罗斯有16家超市、以色列有40家门店受到攻击。以色列受影响门店当时没有部署防火墙或虚拟专用网络(VPN)保护。
安全公司Claroty去年8月披露,最新型号设备存在可绕过管理员身份验证的漏洞。当时还发现有2765台设备可从互联网访问。
◆ 各方观点不一
各方对责任归属看法不一。丹佛斯表示,公司早已建议客户更新设备,并更换老旧设备。
研究人员Tellier认为,问题似乎出在门店运营方,以及负责安装和管理设备的制冷设备公司。他将管理界面暴露在互联网上、身份验证薄弱称为“双重失误”。不过,自2023年以来,这类设备已多次被报告存在身份验证绕过漏洞。
入侵途径尚未确认。法国当局和丹佛斯均未公布攻击所利用的漏洞。Socradar提出两种可能:攻击者直接入侵暴露在互联网上的设备,或攻破维护服务商的远程管理通道。Tellier研究人员表示,目前不能断定此次攻击利用了Synacktiv过去发现的漏洞。
◆ 启示
损失金额尚未统计。据报道,Les Mousquetaires首席执行官蒂埃里·科蒂亚尔估计,法国全国的损失可能达到数千万欧元(数百亿韩元)。除食品报废外,设备更换、补充库存和停业成本也将进一步增加损失。
法国政府已采取国家层面的应对措施。总理塞巴斯蒂安·勒科尔尼将事件交由国家信息系统安全局(ANSSI)处理。法国国家计算机应急响应小组(CERT-FR)于12日发布警报,建议将相关设备与互联网断开,或严格限制访问。
也有观点指出,运营技术(OT)安全的范围应当扩大,不应再局限于工厂和发电厂。
◆ 应对之策
韩国互联网振兴院(KISA)上月21日在简报会上表示,全球公开披露的安全漏洞数量从2023年的29066个增至去年的48185个,预计今年将达到66000个。
人工智能工具普及、能够主动发现漏洞,被认为是漏洞数量增加的主要背景。在漏洞公开当天或更早便遭到攻击的比例为29%。与此同时,企业修复漏洞所需的时间从平均32天延长至43天。
设备领域的差距更加明显。服务器可以远程更新,但冷藏和空调设备往往需要技术人员到现场操作。对于已经停止支持的老旧设备,则根本不会再有更新推出。
法国当局的紧急措施提供了应对方向。CERT-FR要求将设备管理装置与互联网断开。安全公司Socradar则建议安装独立于控制器运行的温度警报装置。在漏洞每天新增数百个的环境下,这些措施被认为是有效的防范手段。
日本也有值得借鉴的案例。2022年,一家合作企业感染勒索软件,导致丰田14座工厂停产。此后,日本汽车制造商将合作企业安全检查表纳入交易评估,并建立由大型企业人员协助合作企业加强安全防护的机制。
利用人工智能加强防御的行动也已开始。韩国科学技术信息通信部去年9月选定Naver Cloud牵头的联合体为项目承办方,启动了网络安全专用自主AI模型的开发。
韩国科学技术信息通信部信息保护产业科科长李宗赫在7日举行的活动上解释说,开发该模型的背景之一,是依赖海外AI模型可能会对其应用造成限制。
韩国互联网振兴院(KISA)新设了漏洞管理中心,并建立起快速传递漏洞和安全补丁信息的机制,服务对象包括约2.8万家企业的信息安全负责人(CISO)等。