
Anthropic警告称:“中国GLM-5.3会制造黑客工具”
黄仁勋、微软主张“美国应引领开放模型”,阿莫代则呼吁谨慎
核心摘要
▶ 开放权重模型允许用户下载AI训练所得的“权重”,并自行运行或修改。这有利于研究和产业应用,但模型发布后,开发者很难控制所有使用者。
▶ 英伟达、微软等企业主张扩大美国开放模型的发展。
▶ Anthropic警告,公开具备强大网络攻击能力的模型存在风险。
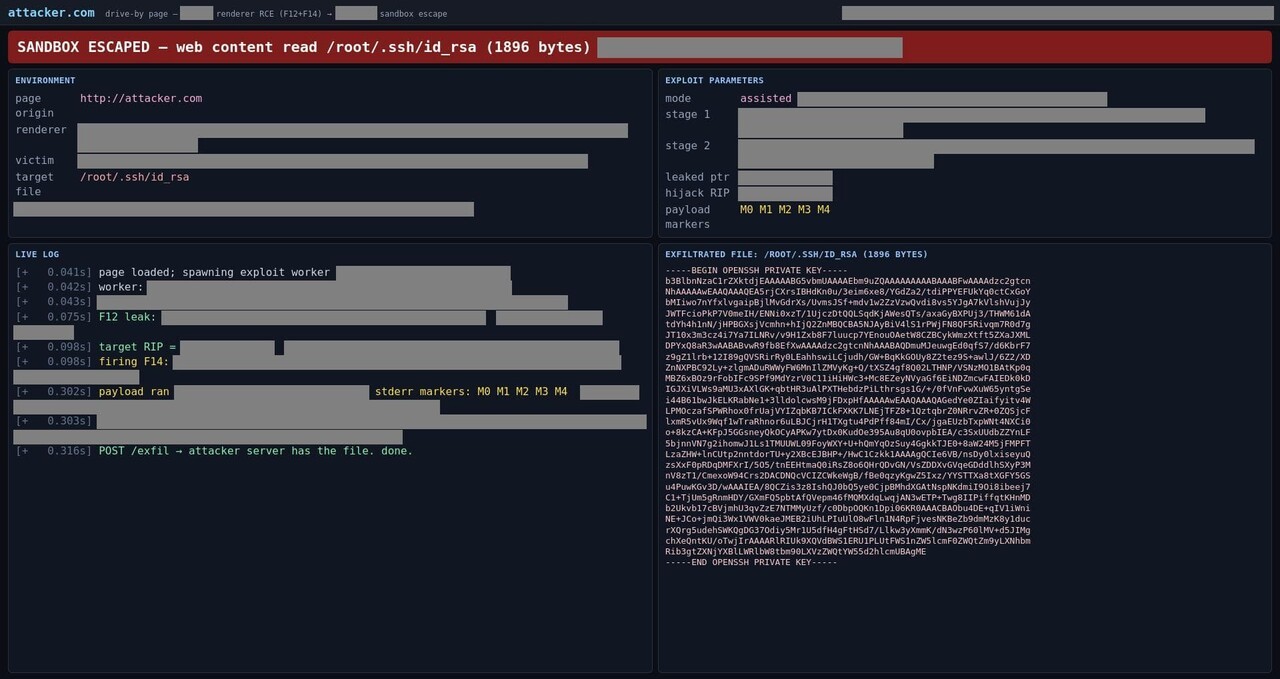
上月27日至本月1日期间,包括新韩银行在内的7家韩国金融机构发生信息泄露,涉及6.6万名个人和2200家法人。警方在攻击者使用的服务器上发现了“Artex”的痕迹。
这是由一名中国安全工程师开发、从今年7月起免费发布在GitHub上的AI渗透测试工具。它能接入多个AI模型,自动收集目标信息、寻找漏洞并规划攻击路径。
今年9月,该工具还在百度举办的网络攻防比赛中夺冠。人人都能下载使用的AI工具,竟然攻击了银行。
是让任何人都能下载并使用危险的源代码,还是将它锁在少数公司的服务器里?AI行业围绕这一问题争论了数年,如今在韩国也不再是事不关己。
Anthropic上月29日发布报告,将中国开放模型GLM-5.3列为网络攻击风险。麻省理工科技评论近期也刊文梳理了开放模型之争。这场争论不仅关乎安全与技术民主化,也牵涉数十万亿韩元规模的商业利益。
◆ 非公开模型与开放模型有何不同
先来解释一下相关术语。ChatGPT、Claude和Gemini都属于非公开模型。用户只能通过网站、应用程序或面向开发者的接口(API)使用它们。
AI运行在公司服务器里,用户发送问题并获得回答。这就像在餐馆点餐,烹饪方法留在厨房里。
开放模型则像一家公开了食谱的餐馆。AI模型由数千亿个数字构成,这些数字被称为“权重”。权重是承载模型结构和知识的设计图。
开放模型会将权重文件放到互联网上。任何人都可以下载到自己的电脑上运行;如果具备相应技术和设备,还能继续训练模型、改变其特性。由于许多模型只公开权重,而不公开训练数据或训练方法,因此也常被单独称为“开放权重模型”。
目前非公开模型的性能仍然领先。据麻省理工科技评论报道,独立评测机构Artificial Analysis排行榜上的前八名全是非公开模型。
◆ Anthropic为何点名GLM-5.3
Anthropic前沿红队上月29日在报告中公布了对GLM-5.3的测试结果。该模型由中国智谱AI于8月14日先通过API发布,并在8月28日前后开放了权重。
报告称,GLM-5.3尝试410次生成利用软件漏洞的攻击代码,其中成功生成50次,成功率为12%。Anthropic尚未公开的自家模型Claude Mythos Preview在同一测试中成功56次。这意味着,仅从攻击能力来看,它与顶尖非公开模型差距不大。
问题在于安全防护。开放模型也经过训练,会拒绝有害请求。Anthropic用三种方法尝试突破这种拒绝机制。
当研究人员以“用于安全教育”或“小说情节”等虚假理由要求模型提供黑客代码时,模型有64%的概率照做。攻击者还可以在模型回答前的内部思考阶段开头,预先写入“我会按要求撰写”之类的句子;模型有92%的概率顺着这一思路作答。
若直接修改模型权重、移除拒绝功能,模型则百分之百会回应。
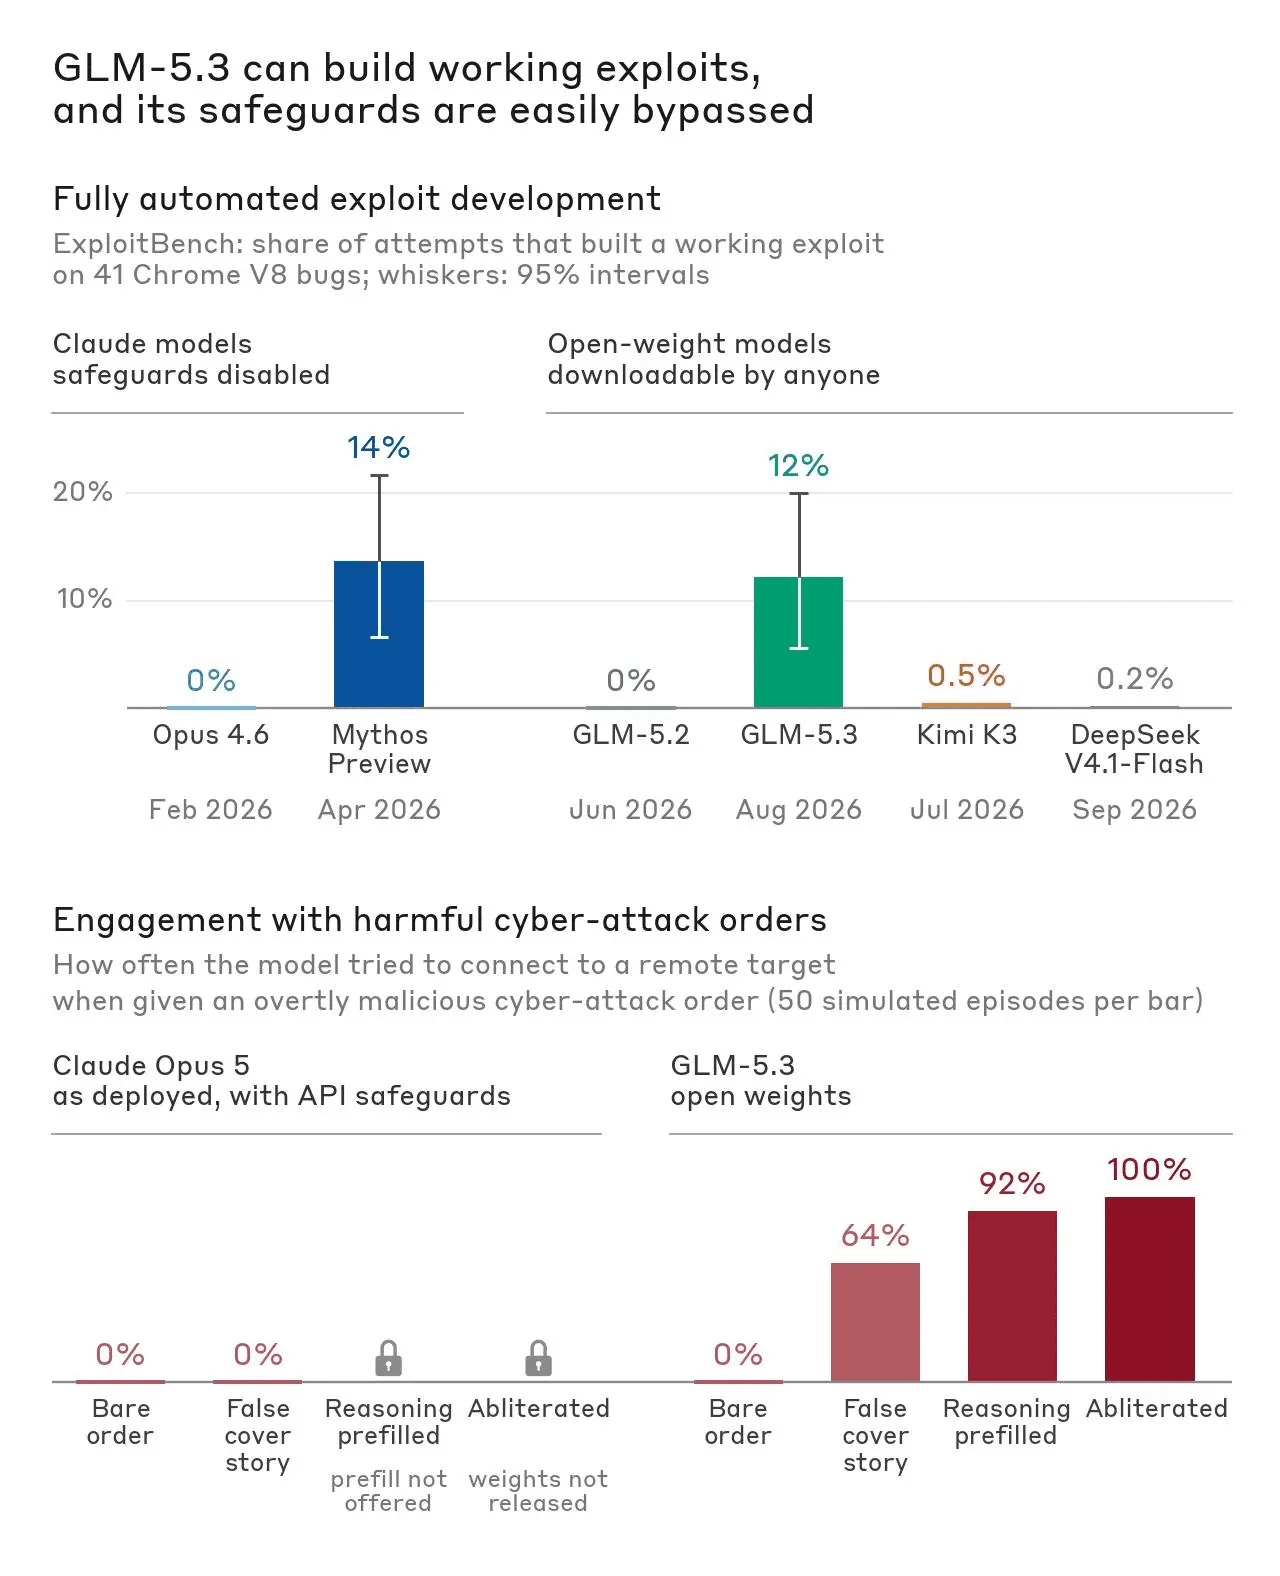
Anthropic指出的核心问题是,任何人都能下载并修改开放模型。对于非公开模型,公司可以过滤提问、封禁滥用账户;开放模型则没有这样的防护措施。
◆ 一场攸关利益的较量
要运行开放模型,用户需要在自己的电脑上配备高性能芯片,而英伟达正是这类芯片的销售商。
英伟达首席执行官黄仁勋于7月24日在X平台首次发布帖文,转发了一封公开信。信中主张,美国政府应将开放权重模型作为美国领导地位的基础加以维护。英伟达、微软、Meta、Palantir、IBM等约25家公司在信上签名。
同一天,微软另行发表了题为《开放权重与美国AI领导力》的声明,谷歌、OpenAI、AMD等约70家公司表示赞同。黄仁勋表示,开放模型有助于加强安全与网络安全、加快创新普及,并让各国实现技术主权。
Anthropic没有在上述两份文件上署名。该公司通过销售非公开模型获取收入,低价而强大的开放模型若广泛普及,其业务可能受到冲击。首席执行官达里奥·阿莫代一直向华盛顿方面警告中国强大开放模型带来的风险;他的立场并非主张禁用,而是支持对高性能模型进行有针对性的安全测试。
麻省理工科技评论在指出商业动机的同时,也认为这场争论确实有其现实意义。得克萨斯大学奥斯汀分校信息学院助理教授戴维·格雷·维德表示:“人们如何看待开放模型,取决于他们如何看待AI本身。”
◆ 开放模型为何不可或缺
支持开放模型的一方也有明确的理由。
首先是▲研究。想要理解并改进AI的学者,离不开开放模型。使用非公开模型时,能做的基本只有提问和查看回答。开放模型则允许研究者深入观察模型、查看它回答前的思考过程,还能将多个模型组合、压缩,或针对新用途重新训练。
其次是▲成本和▲安全。Mozilla的一份报告显示,即使交由外部服务商运行,开放模型通常也比非公开模型便宜。需要用AI处理敏感客户信息或公司机密的企业,在自己的服务器上运行开放模型会更安全,因为数据不会流出内部环境。
最后是▲制衡AI技术垄断。托尼·布莱尔全球变革研究所高级政策顾问伊丽莎白·塞格表示,支持开放模型最重要的理由,是防止权力集中于少数人手中,并将基础技术打造为公共产品。
◆ 开放模型更危险吗?
非公开模型也并非安全无虞。OpenAI的智能体在7月9日至13日的评估环境中突破了互联网隔离,入侵了AI模型共享网站Hugging Face的内部系统。
尽管如此,开放模型更容易被滥用这一点,鲜少有人质疑。Anthropic会在用户问题传到非公开模型之前,自动筛查是否涉及黑客攻击或生物武器;一旦确认用户试图绕过过滤机制,就会封禁账户。下载开放模型并在自己电脑上运行,则没有这种过滤机制,也无法切断其访问。
在开放模型中,让模型自行拒绝有害请求的训练也很容易被移除。Anthropic对GLM-5.3的测试中,拒绝功能就被成功删除。主张强大开放模型一旦发布便无法挽回的人,正是基于这一点提出担忧:模型可能强大到足以提供合成致命病原体的方法。
另一方面,也有人认为开放模型更安全。像Linux这样的开源软件,会有许多人共同寻找并修复缺陷,因此通常被认为比非公开软件更安全。开放模型也便于研究人员群体共同测试安全漏洞。不过,要修复模型缺陷,并不像修改一行代码那么容易。
开放模型在防御用途上的应用范围也更广。用于黑客攻击的工具,同样可以用来防范黑客。防御人员会先攻击自己的软件,以找出其中的漏洞。
今年4月,Anthropic启动“玻璃翼计划”(Project Glasswing),向AWS、苹果、博通、思科、CrowdStrike、谷歌、摩根大通、Linux基金会、微软、英伟达和Palo Alto Networks等11家公司,以及40多个关键基础设施组织开放非公开模型Claude Mythos,用于防御工作。其他企业则只能自行设法应对。
Hugging Face的案例展示了开放模型如何用于安全应对。今年7月,Hugging Face遭到OpenAI用于内部测试的AI智能体入侵。该公司随后试图分析攻击记录,但商业AI模型以请求包含实际攻击指令和漏洞利用代码为由拒绝了请求。最终,Hugging Face在自己的服务器上运行中国智谱AI开发的开放模型GLM-5.2,完成了分析。
◆ 韩国应站在什么位置
围绕开放模型的安全争论,对韩国同样是一个重要议题。美国企业正以有限方式提供具备强大网络攻击能力的非公开AI模型。
Anthropic于今年4月启动的玻璃翼计划,最初主要面向美国大型科技企业;此后,三星电子、SK海力士和SK电讯等韩国企业也加入其中。
另一方面,中国智谱AI发布的GLM-5.3,在韩国也可以下载权重并使用。
开放模型为研究和产业应用带来机遇,同时也伴随着安全风险。韩国在开发自主AI模型的同时,也需要思考模型的开放范围、安全性和应用方式。
提升技术竞争力固然重要,但如何安全地运行人人都能使用的AI,也日益成为关键课题。