
▶ 咖啡连锁品牌哈利斯通过短信告知顾客,其会员系统遭到外部人员未经授权访问,导致客户个人信息泄露。哈利斯于16日确认泄露事件,推测泄露发生在9月3日至10月7日之间,持续了35天。
▶ 泄露的信息包括账号、密码、姓名、出生日期、电话号码、地址、电子邮箱及重复注册确认信息(DI)。受影响对象为2020年2月11日以前注册哈利斯会员的用户,受影响人数目前尚未查明。
▶ 哈利斯已阻断未经授权的访问途径、加强身份验证流程、扩大对异常登录的监控,并向相关机构报案。
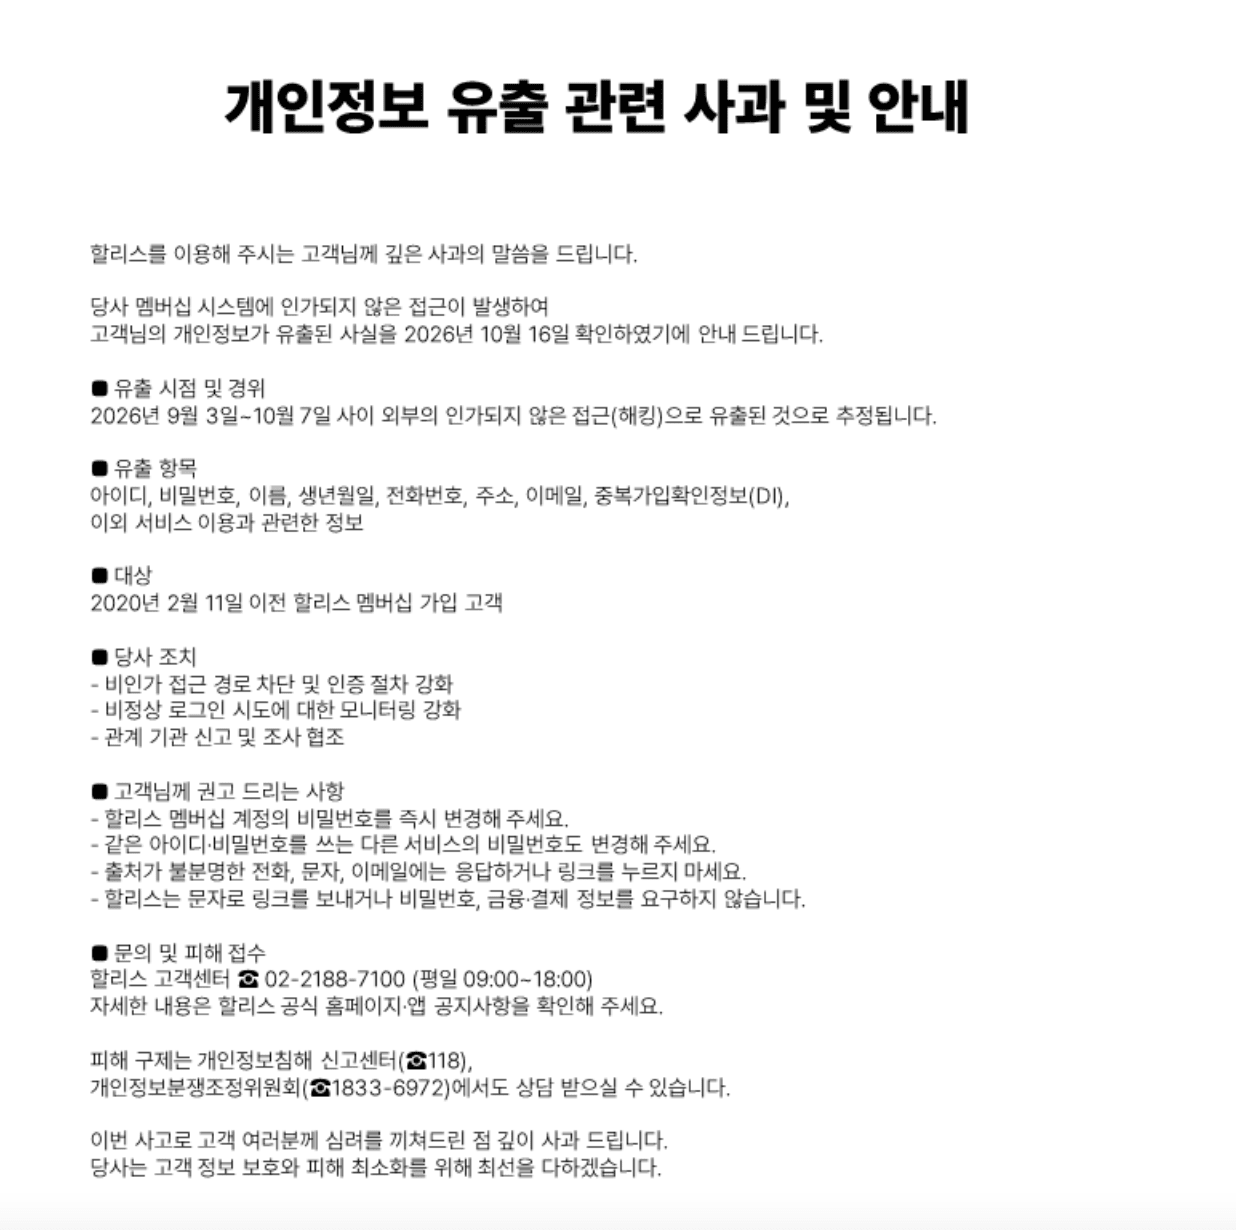
咖啡连锁品牌哈利斯的会员信息遭黑客窃取。
哈利斯18日通过短信告知顾客,会员系统遭到未经授权的外部访问,导致客户个人信息泄露。公司于16日确认泄露事件,并推测泄露发生在9月3日至10月7日之间。
泄露的信息包括账号、密码、姓名、出生日期、电话号码、地址、电子邮箱及重复注册确认信息(DI)。受影响对象为2020年2月11日以前注册哈利斯会员的顾客。
哈利斯没有说明为何以这一天作为划分标准。公司表示,受影响人数和泄露规模目前也尚未查明。
◆ 泄露密码是问题所在
在泄露的信息中,风险最高的是密码。哈利斯提醒顾客:“如果您在其他服务中使用了相同的账号和密码,请一并更改那些服务的密码。”
人们常在多个网站重复使用同一组账号和密码。黑客会将窃取到的账号、密码列表自动输入其他网站尝试登录,这种做法被称为“撞库攻击”。如果顾客在银行、购物网站或电子邮箱中也使用了在哈利斯使用的密码,那些账户也可能被攻破。不过,如果泄露的密码经过哈希处理,并不意味着黑客就能立即登录其他账户。
重复注册确认信息(DI)是在进行身份认证时由各网站生成的识别值,用于确认是否为同一人,而非使用居民登记号码。单凭DI本身无法得知居民登记号码,但如果与姓名、出生日期和电话号码等信息结合,可能被用于在其他服务中冒充本人。由于地址和电话号码也一并泄露,这些信息还可能被用于冒充快递公司或金融机构发送短信诈骗(短信钓鱼)。
◆ 哈利斯采取的措施,以及顾客应做的事
哈利斯已阻断未经授权的访问途径并加强身份验证流程,扩大了对异常登录尝试的监控,并已向相关机构报案、配合调查。哈利斯表示,因给顾客带来担忧而深表歉意,并将尽最大努力保护顾客信息、将损失降至最低。
顾客现在也应立即采取措施。▲更改哈利斯会员密码。▲如果在其他网站使用了相同的账号和密码,也要更改那些网站的密码。▲不要打开冒充哈利斯或金融机构的短信、电子邮件中的链接。为确保安全,应在不同网站使用不同密码,并在可能的服务中启用短信或应用程序二次验证的双重认证。
◆ 今年已有SKT、Coupang等事件……罚款上限为营收的3%
今年个人信息泄露事件尤其频繁。SK电信因SIM卡信息泄露被罚款1348亿韩元。Coupang有3750万人的信息遭泄露,并于今年6月被处以6247亿韩元罚款,创下历史最高纪录。
《个人信息保护法》规定,违反安全措施义务的企业可能被处以最高相当于其总营收3%的罚款。
法律规定,企业在知悉信息泄露事件后,须在72小时内向个人信息保护委员会或韩国互联网振兴院(KISA)报告,并通知用户。哈利斯于16日确认事件,并于18日发出通知。泄露疑似发生在9月初,但直到10月中旬才被确认。哈利斯为何一个多月未发现入侵、密码是否经过加密,以及受影响人数等问题,将由个人信息保护委员会调查查明。